I corsi online di cybersecurity per dipendenti aiutano le aziende a ridurre i rischi legati all’errore umano e a rafforzare la consapevolezza del personale.
Il fattore umano rimane infatti una delle principali cause di incidenti informatici. Un rischio ancora più significativo oggi, con la diffusione dell’intelligenza artificiale, che permette ai cybercriminali di realizzare tentativi di phishing e frodi sempre più sofisticati e difficili da riconoscere. Anche un semplice errore può mettere a rischio dati, sistemi e continuità operativa delle aziende.
Per questo, i nostri corsi cybersecurity per dipendenti aiutano il personale non tecnico ad acquisire le conoscenze e le competenze necessarie per affrontare le minacce informatiche, combinando formazione teorica, analisi di casi reali ed esercitazioni pratiche.
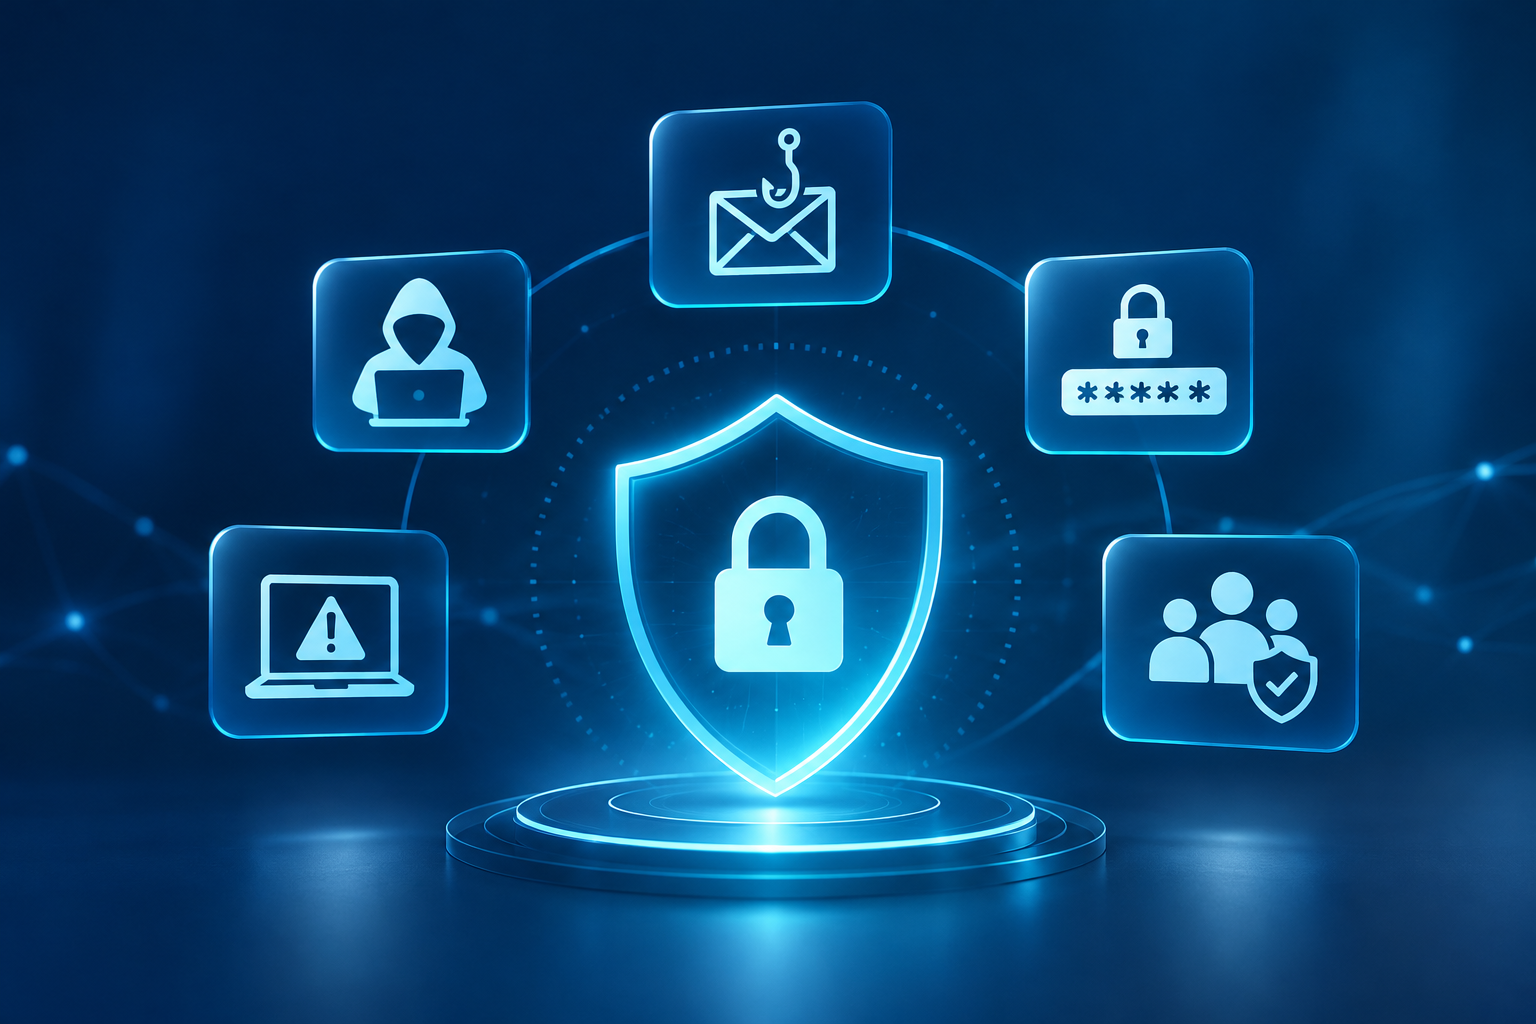
- Riconoscere le minacce informatiche: individuare phishing, social engineering, frodi digitali, rischi di data breach e attacchi che sfruttano l’intelligenza artificiale.
- Adottare comportamenti sicuri: proteggere credenziali e dati aziendali, utilizzare correttamente password e autenticazione a più fattori.
- Ridurre i comportamenti a rischio: prevenire gli errori più comuni nella vita lavorativa e quotidiana, attraverso indicazioni pratiche per evitare incidenti informatici.
- Reagire correttamente alle minacce: riconoscere situazioni sospette, rispettare le procedure aziendali e segnalare tempestivamente eventuali incidenti.
- Rafforzare la cultura della sicurezza: sviluppare maggiore consapevolezza e contribuire attivamente alla protezione dell’intera organizzazione.
È una soluzione pensata per PMI e organizzazioni che desiderano avviare o consolidare una formazione semplice, tracciabile e utile anche nel percorso di adeguamento alla Direttiva NIS2.
Corsi cybersecurity aziendali: dalla teoria alla pratica
Due corsi complementari, ma indipendenti, pensati per rispondere alle diverse esigenze di formazione cybersecurity aziendale: il primo fornisce le conoscenze fondamentali di sicurezza informatica, mentre il secondo le consolida e le trasforma in competenze pratiche.
Ogni azienda può scegliere di attivare un solo corso cybersecurity aziendale oppure entrambi, in base alle competenze già acquisite dai dipendenti e ai propri obiettivi formativi.
Entrambi i corsi contribuiscono a soddisfare i requisiti di formazione in materia di cybersecurity previsti dalla Direttiva NIS2, supportando le aziende nella sensibilizzazione e nell’aggiornamento delle competenze del personale.
Le basi della cybersecurity
Dedicato alla consapevolezza dei rischi informatici e alla prevenzione delle minacce.
Obiettivo
Comprendere i rischi informatici e adottare comportamenti sicuri nella quotidianità lavorativa.
◷50 minuti
01 – Cos’è la NIS 2 e quali obblighi comporta
02 – Le 5 fasi dell’attacco informatico e le tecniche di Social Engineering
03 – Dispositivi IoT, MITM, Social Network e Data Breach
04 – Regole per proteggerci e metodologia di attacco
05 – Come difenderci dalle tecniche di social engineering
06 – Come ridurre la superficie di attacco
Dalla teoria alla pratica
Dedicato allo sviluppo di competenze pratiche attraverso l’analisi di attacchi reali, frodi informatiche e nuove minacce legate all’AI.
Obiettivo
Analizzare attacchi reali, individuare situazioni sospette e reagire seguendo le procedure aziendali.
◷70 minuti
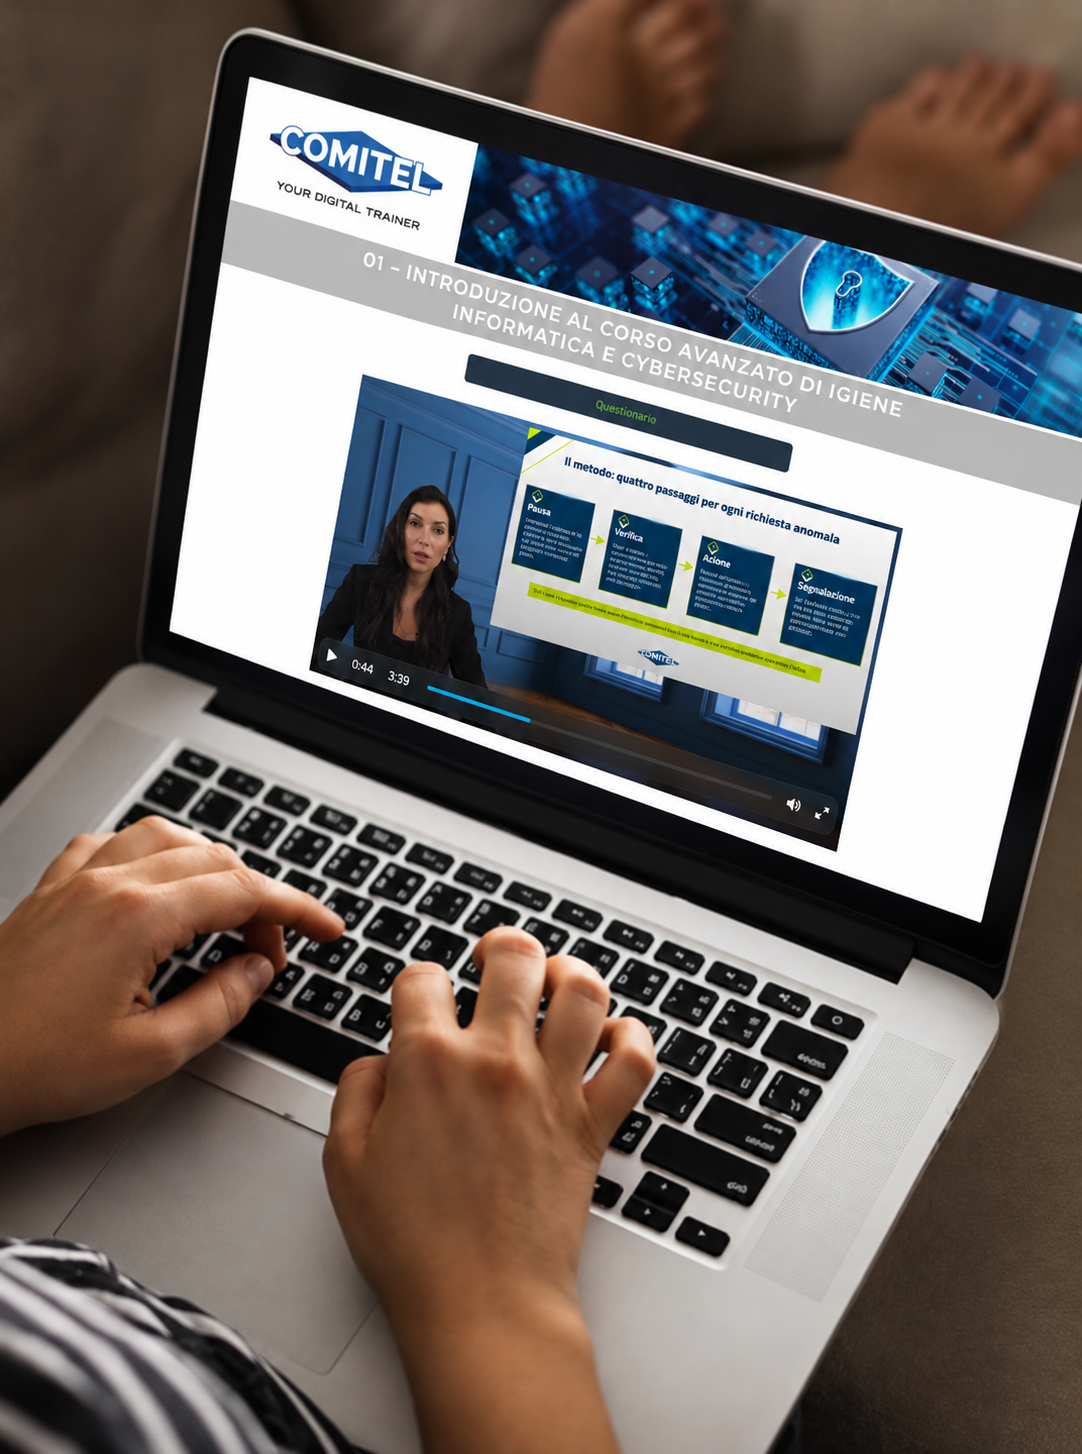
01 – Introduzione al corso avanzato di igiene informatica e cybersecurity
02 – Identità e accessi
03 – Dispositivi e software
04 – Ingegneria sociale e frodi (parte I)
05 – Ingegneria sociale e frodi (parte II)
06 – Dati e condivisioni
07 – AI: i rischi di sicurezza
08 – Gestione degli incidenti
Vuoi scoprire come funzionano i corsi? Richiedi l’accesso alla demo gratuita e prova direttamente la nostra formazione cybersecurity online.
Potrai visionare alcuni capitoli dei corsi, esplorare i contenuti e conoscere il metodo didattico e le modalità di fruizione,
Formazione NIS2 per dirigenti, board aziendale e percorsi su misura
La formazione in materia di cybersecurity non riguarda soltanto i dipendenti. La Direttiva NIS2 prevede specifiche responsabilità anche per gli organi di amministrazione e direzione, che devono acquisire le competenze necessarie per valutare e gestire i rischi informatici.
Per rispondere alle diverse esigenze aziendali, Comitel propone anche corsi di cybersecurity personalizzati.
Workshop su misura a board e top management, con moduli su governance del rischio, responsabilità del consiglio e gestione degli incidenti. Materiali e attestato pronti per audit di ACN.
Sessioni formative personalizzate, anche in presenza, con contenuti e modalità definiti in base alle esigenze dell’organizzazione. Ideali per approfondire tematiche specifiche e coinvolgere interi reparti attraverso esempi pratici e momenti di confronto.
FAQ - Domande frequenti sui corsi di cybersecurity aziendali
Il Corso 1 – Le basi della cybersecurity fornisce le conoscenze fondamentali per riconoscere le principali minacce informatiche e adottare comportamenti sicuri nella quotidianità lavorativa.
Il Corso 2 – Dalla teoria alla pratica ha un approccio più operativo: attraverso 12 casi reali documentati e 4 prove guidate, insegna a riconoscere situazioni sospette, comprendere le tecniche di attacco, anche legate all’intelligenza artificiale, e reagire correttamente.
I due corsi sono complementari, ma possono essere acquistati e anche singolarmente.
Sì. Entrambi i corsi affrontano tematiche utili alla sensibilizzazione e alla formazione del personale sui rischi informatici, contribuendo alle attività formative previste dalla Direttiva NIS2.
Sì. È una soluzione particolarmente indicata per le aziende che desiderano organizzare la formazione cybersecurity dei dipendenti in modo continuativo.
Per le aziende soggette alla Direttiva NIS2, tenute a garantire la formazione e l’aggiornamento annuale del personale, permette di pianificare al meglio le attività formative obbligatorie e dare continuità all’apprendimento.
Il primo anno i dipendenti possono acquisire le conoscenze fondamentali con il Corso 1 e, nell’anno successivo, consolidarle attraverso i casi reali e le esercitazioni pratiche del Corso 2. In questo modo, l’azienda aggiorna progressivamente le competenze del personale e dà continuità alle attività formative previste dalla normativa.
I corsi sono pensati principalmente per il personale non tecnico, indipendentemente dal ruolo ricoperto. Non sono necessarie competenze informatiche specialistiche.
Sono indicati sia per chi si avvicina per la prima volta alla cybersecurity, sia per chi desidera approfondire il riconoscimento delle minacce e le corrette modalità di reazione. L’obiettivo è fornire consapevolezza diffusa, perché la sicurezza è responsabilità di tutti.
Entrambi i corsi sono disponibili in modalità e-learning, accessibili online da computer e altri dispositivi compatibili.
I dipendenti possono seguire le lezioni in autonomia, secondo i propri tempi e le esigenze organizzative dell’azienda.
Il Corso 1 ha una durata di circa 50 minuti, mentre il Corso 2 dura circa 70 minuti.
Ogni utente ha la possibilità di fermare e riprendere il corso a piacimento.
No. I corsi sono fruibili attraverso una piattaforma e-learning dedicata, senza che l’azienda debba necessariamente disporre di un proprio sistema LMS.
Al termine del percorso formativo è previsto un test di verifica composto da 15 domande a risposta multipla. Il test si intende superato con almeno l’80% di risposte corrette. In caso di esito negativo, può essere ripetuto più volte. Una volta superato il test, viene rilasciato un attestato nominale, valido come formazione obbligatoria NIS2; il report è pronto per audit interni e verifiche ACN.
Sì, è possibile richiedere una demo gratuita per accedere ad alcuni capitoli dei corsi.
Certo, offriamo corsi di cybersecurity aziendali in presenza e workshop dedicati alla dirigenza conformi alla Direttiva NIS2.
È possibile integrare i corsi e-learning con approfondimenti dedicati alle esigenze specifiche dell’organizzazione.
Cosa dice chi ha già scelto la nostra formazione cybersecurity per dipendenti
“Il corso NIS2 è stato molto efficace. Tratta argomenti importantissimi con linguaggio semplice. La docente è coinvolgente, e ha reso il corso interessante.”
Cimatti Sonia, Aweta
“Il corso di cybersecurity aziendale
è molto interessante
e le lezioni sono state chiare”.
Lanzieri Anna, Consegne Veloci
“Ho trovato molto interessante il corso e lo speechment è molto fluido per cui al momento non trovo suggerimenti per migliorie.”
Tonelli Cristian, Aweta
“Corso online NIS2 molto utile, mi ha permesso di conoscere informazioni che non avevo e che sfrutterò in ambito privato e professionale.”
Rossi Remì, Plastisavio
Guarda il video di presentazione del corso NIS2
La docente
L’Avvocata Chiara Ciccia Romito è una delle voci più autorevoli in Italia nel campo della cybersecurity, della criminalità informatica e del diritto delle nuove tecnologie.
- Consulente della Commissione Parlamentare d’inchiesta della Camera sui temi della cybersicurezza
- Data Protection Officer (DPO) per realtà pubbliche e private
- Formatrice e autrice, con un background accademico di rilievo
- Collaboratrice dell’Università di Milano in Informatica giuridica
 Integra Solutions